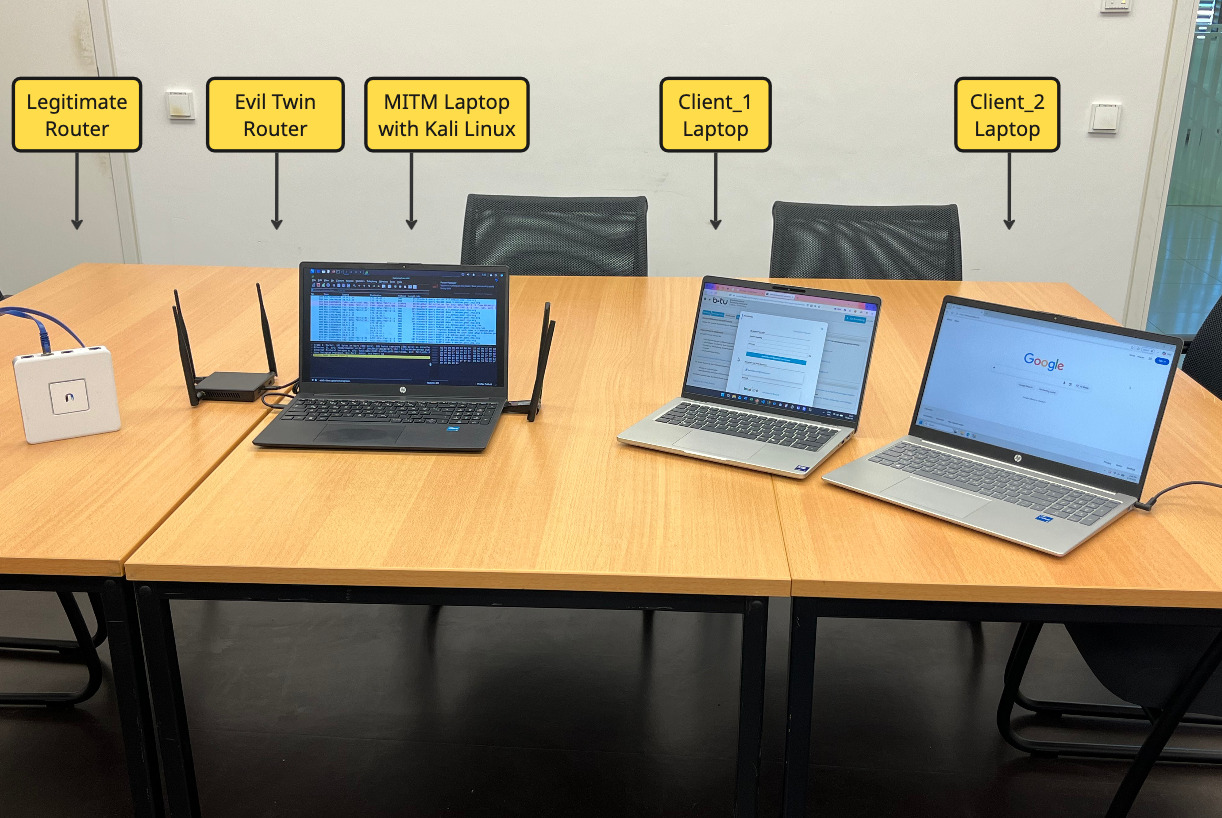
Wie lässt sich erkennen, ob ein WLAN tatsächlich vertrauenswürdig ist? Welche Risiken entstehen, wenn ein gefälschtes Netzwerk einen bekannten Zugangspunkt nachahmt oder eine gefälschte Website zum Eingeben von Zugangsdaten auffordert? Der Wi-Fi-Twin-Demonstrator veranschaulicht, wie sogenannte „Evil Wi-Fi Twin“-Angriffe und Phishing funktionieren, welche Auswirkungen sie haben können und wie sich kleine und mittelständische Unternehmen (KMU) besser davor schützen. Eine Übersicht der Funktionen und Einsatzmöglichkeiten des Demonstrators kommt nachfolgend.
Zusätzlich bieten wir Schulungen und Workshops an, die KMU dabei unterstützen, ihre IT/OT-Systeme besser abzusichern.
Detailbeschreibung:
Der Demonstrator „Evil Wi-Fi Twin“ veranschaulicht zwei miteinander verbundene Angriffsszenarien: die Nachbildung eines WLANs (Evil Wi-Fi Twin) und Phishing über eine gefälschte Anmeldeseite. Bei einem Evil-Twin-Angriff ahmt ein Angreifer ein bekanntes oder öffentlich zugängliches WLAN nach. Dafür werden unter anderem der Netzwerkname (SSID) und die verwendete Sicherheitskonfiguration betrachtet. Bei unzureichend geschützten WLANs oder schwachen Passwörtern können Angreifer unter bestimmten Voraussetzungen versuchen, Zugangsdaten zu ermitteln und ein täuschend ähnliches Netzwerk einzurichten. Durch die Nachahmung eines bekannten Netzwerks kann ein Endgerät dazu verleitet werden, sich mit dem falschen Zugangspunkt zu verbinden. In der Folge kann der Datenverkehr unter Umständen abgefangen oder manipuliert werden, insbesondere wenn weitere Schutzmaßnahmen fehlen. Im zweiten Szenario wird gezeigt, wie eine gefälschte Website einer legitimen Anmeldeseite ähneln und Nutzerinnen und Nutzer zur Eingabe ihrer Zugangsdaten verleiten kann. Solche Phishing-Seiten können beispielsweise über Evil Twin Wifi Netzwerk, E-Mail, oder SMS verlinkt werden. Der Demonstrator macht die Risiken dieser Methoden sichtbar und unterstützt dabei, mögliche Schutzmaßnahmen zu verstehen.
Die Demonstration dient der Sensibilisierung und Schulung. Sie zeigt beispielhaft, wie Angriffe ablaufen können, welche Hinweise auf ein gefälschtes Netzwerk oder eine betrügerische Website hindeuten und weshalb eine sorgfältige Prüfung von Netzwerken, Links und Anmeldeseiten wichtig ist.
Vorteile der Lösung:
Angriffsverständnis: Typische Abläufe von Evil-Twin-Angriffen und Phishing werden anschaulich erklärt.
Sensibilisierung: Risiken durch gefälschte WLANs, manipulierte Verbindungen und nachgeahmte Anmeldeseiten werden verständlich vermittelt.
Schutzmaßnahmen kennenlernen: Teilnehmende können geeignete Verhaltensweisen und technische Gegenmaßnahmen diskutieren und einordnen.
Kontrollierte Demonstration: Angriffsmethoden werden zu Schulungszwecken in einer vorbereiteten Umgebung veranschaulicht.
Unterstützung für KMU: Der Demonstrator kann Awareness-Maßnahmen ergänzen und dabei helfen, das Sicherheitsbewusstsein von Mitarbeitenden zu stärken.
Ganzheitlicher Ansatz: WLAN-Sicherheit und Phishing werden gemeinsam betrachtet, da beide Themen beim Schutz von Zugangsdaten und digitalen Diensten eine Rolle spielen.
Demonstrationsszenarien:
Der Demonstrator umfasst zwei Szenarien. Im WLAN-Szenario verbindet sich ein Nutzergerät mit einem bekannten oder vermeintlich sicheren Netzwerk. Anschließend wird erläutert, wie ein Angreifer ein Netzwerk nachbilden könnte und welche Risiken durch offene Netzwerke, schwache Passwörter oder unzureichende Schutzmechanismen entstehen. Dabei werden Merkmale wie Netzwerkname (SSID), Netzwerkkennung (BSSID) und Sicherheitskonfiguration betrachtet. Die Demonstration verdeutlicht außerdem, dass eine Verbindung mit einem vertraut wirkenden Netzwerknamen allein keine Garantie für die Echtheit des Zugangspunkts ist. In einem zweiten Szenario wird eine gefälschte Anmeldeseite gezeigt, die einer legitimen Anmeldeseite nachempfunden ist. Beispielsweise kann eine Nachricht, die scheinbar von einer IT-Administration stammt, auf eine vermeintliche Schulungsseite verweisen. Tatsächlich kann der Link zu einer nachgeahmten Website führen, auf der Zugangsdaten abgefragt werden. Das Szenario veranschaulicht, wie wichtig es ist, Absender, Zieladresse und Website-URL sorgfältig zu prüfen und unerwartete Aufforderungen zur Eingabe von Zugangsdaten kritisch zu hinterfragen.
Technologien:
Für das WLAN-Szenario kommen je nach Demonstrationsaufbau WLAN-Adapter mit Monitor-Modus zum Einsatz. Die Umgebung basiert auf einem Linux-System (Kali Linux) und eigens erstellten Bash-Skripten. Zu den verwendeten Analyse- und Demonstrationswerkzeugen gehören „Aircrack-ng“, „Hashcat“ und „Wireshark“. Für das Phishing-Szenario wurde eine beispielhafte Anmeldeseite mit Python Flask erstellt.
Einsatzgebiete:
Der Wi-Fi-Twin-Demonstrator eignet sich insbesondere für Cyber-Awareness-Maßnahmen und Schulungen zur IT-Sicherheit. Er kann dabei helfen, typische Angriffsmuster verständlich zu machen, die Aufmerksamkeit für Risiken bei der Nutzung von WLANs, Internet und E-Mails zu erhöhen, und Mitarbeitende für mögliche Manipulationsversuche sensibilisieren.
In solchen Cyber-Awareness Schulungen können Teilnehmende nachvollziehen, wie gefälschte WLANs und nachgeahmte Anmeldeseiten eingesetzt werden können. Auf dieser Grundlage lassen sich geeignete Schutzmaßnahmen diskutieren, etwa die Prüfung des Netzwerknamens und der Website-Adresse, die vorsichtige Behandlung unerwarteter Links sowie die Nutzung sicherer Authentifizierungsverfahren.